Nopirki Trezor maku? Tavi dati, iespējams, atkal nonākuši hakeru rīcībā

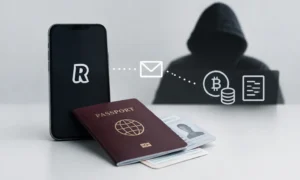
Kriptovalūtu aparatūras maku ražotājs Trezor paziņojis par datu noplūdi pie viena no tā piegādes partneriem, uzņēmuma Skladon. Uzbrucējs, iespējams, ieguvis aptuveni 27 000 pasūtījumu informāciju, tostarp klientu vārdus, tālruņu numurus, e-pasta adreses un piegādes adreses. Trezor uzsver, ka tā paša sistēmas nav uzlauztas un lietotāju maki joprojām ir drošībā, tomēr klientiem jārēķinās ar mērķētām krāpniecības kampaņām.
Noplūde skārusi pasūtījumus no 9. augusta līdz 7. novembrim
Trezor piegādes partneris Skladon 15. novembrī informēja uzņēmumu par nesankcionētu piekļuvi savām sistēmām. Pats incidents noticis 7. novembrī, un sākotnējā izmeklēšana liecina, ka uzbrucējs varētu būt ieguvis datus par aptuveni 27 000 pasūtījumu, kas veikti laika posmā no 2026. gada 9. augusta līdz 7. novembrim.
Trezor norāda, ka izmeklēšana vēl turpinās, tāpēc minētais pasūtījumu skaits ir provizorisks. Svarīgi arī nošķirt pasūtījumu skaitu no skarto klientu skaita: uzņēmums nav apstiprinājis, cik unikālu pircēju dati nonākuši uzbrucēja rīcībā.
Nopludinātā informācija ietver:
- klientu vārdus un uzvārdus;
- tālruņu numurus;
- piegādes adreses;
- e-pasta adreses;
- pasūtījumu datumus un informāciju par iegādātajām precēm.
Trezor norāda, ka klientu dati, kuri saņēmuši uzņēmuma paziņojumu un veikuši pasūtījumu minētajā periodā, ir, iespējams, nonākuši hakeru rīcībā. Tomēr pastāv iespēja, ka noplūdē iesaistīti arī daži pircēji, kuri pasūtījumus veica no 9. līdz 14. augustam. Viņiem uzņēmums nevar nosūtīt individuālu paziņojumu, jo šo klientu informācija Trezor sistēmās jau bija anonimizēta saskaņā ar iepriekšējo datu glabāšanas kārtību.
Skladon piegādā Trezor pasūtījumus vairākās valstīs, tāpēc incidents nav ierobežots ar vienu reģionu. Vienlaikus uzņēmums norāda, ka Skladon neveic piegādes uz ASV, tādēļ šīs valsts klienti nav skarti.
Lielākais risks ir mērķēta krāpšana un pikšķerēšana
Trezor uzsver, ka uzbrukums noticis Skladon sistēmās, nevis paša maka ražotāja infrastruktūrā. Nav ziņots, ka būtu iegūta piekļuve lietotāju kriptovalūtām, privātajām atslēgām vai maku atkopšanas datiem. Nopludinātajā informācijā nav iekļautas arī PIN paroles vai paroles frāzes, jo ne Trezor, ne Skladon šādus datus neglabā.
Tomēr nopludināto datu kombinācija rada nopietnu drošības risku. Krāpnieki tagad var zināt ne tikai cilvēka vārdu un kontaktinformāciju, bet arī to, ka viņš iegādājies aparatūras maku, kādu modeli izvēlējies un uz kādu adresi ierīce piegādāta.
Šāda informācija ļauj izveidot ļoti pārliecinošus krāpnieciskus zvanus, īsziņas, e-pastus un pat vēstules. Trezor jau ziņojis, ka daži klienti saņēmuši krāpnieciskus zvanus, kuros uzbrucēji varētu uzdoties par uzņēmuma tehniskā atbalsta darbiniekiem un izmantot īstas pasūtījumu detaļas, lai iegūtu uzticību.
Ražotājs īpaši uzsver: Trezor nekad nezvana lietotājiem bez iepriekšēja pieprasījuma un nekad neprasa atklāt maka rezerves kopiju jeb Seed Frāzi. To nedrīkst nodot nevienam, pat ja zvanītājs zina klienta vārdu, pasūtījuma numuru vai iegādātās ierīces modeli. Ja rodas šaubas par saziņas patiesumu, ar Trezor atbalsta dienestu jāsazinās, pašam atverot uzņēmuma oficiālo vietni, nevis izmantojot negaidītā ziņojumā norādītās saites, QR kodus vai tālruņa numurus.
Atsevišķu uzmanību Trezor pievērš arī fiziskajai drošībai. Tā kā noplūdē ir iekļautas piegādes adreses un informācija par iegādātajām ierīcēm, krāpniecība var neaprobežoties tikai ar digitāliem uzbrukumiem. Uzņēmums aicina būt piesardzīgiem un iespējamu draudu gadījumā vērsties policijā.
Jāatgādina, ka šis nav pirmais gadījums, kad Trezor klientu dati nonākuši ārpus uzņēmuma kontroles trešās puses pakalpojumu sniedzēja incidenta dēļ. Augustā tika atklāta datu noplūde pie cita piegādes partnera ShipMonk. Savukārt šoreiz incidents skāris Skladon, tāpēc abus gadījumus nevajadzētu jaukt kopā.
Trezor ievieš anonīmu pasūtījumu saņemšanu un saīsina datu glabāšanas laiku
Pēc incidenta Trezor paziņojis par vairākiem pasākumiem, kuru mērķis ir samazināt klientu personas datu apjomu un glabāšanas laiku.
Uzņēmums ievieš Anonymous Pickup jeb anonīmu pasūtījumu saņemšanu. Šī iespēja pašlaik pieejama 18 Eiropas valstīs. Tā ļauj pasūtīto ierīci saņemt pakomātā vai izsniegšanas punktā, nevis piegādāt uz mājas adresi. Tādējādi klientam nav jānorāda sava dzīvesvietas adrese, un šī informācija nenonāk Trezor rīcībā. ASV šo iespēju uzņēmums plāno ieviest vēlāk.
Otrs būtisks solis ir pasūtījumu datu glabāšanas termiņa samazināšana. Trezor pašlaik strādā pie tā, lai šo periodu saīsinātu no 90 līdz 45 dienām, bet nākotnē plāno to samazināt vēl vairāk. Uzņēmums arī pārskata sadarbību ar ārējiem pakalpojumu sniedzējiem un drošības prasības, kas tiem jāievēro.
Tomēr šīs izmaiņas neatrisina jau notikušās noplūdes sekas. Tiem klientiem, kuru dati, iespējams, nonākuši uzbrucēja rīcībā, joprojām jābūt piesardzīgiem, jo nozagtā informācija var tikt izmantota arī pēc vairākiem mēnešiem.
Šis incidents vēlreiz parāda, ka aparatūras maka drošība un tā īpašnieka personas datu aizsardzība ir divas atšķirīgas lietas. Pat ja pati ierīce un tajā glabāto kriptovalūtu drošība nav apdraudēta, informācija par to, kurš un kur iegādājies šādu maku, var kļūt par pamatu ļoti mērķētai krāpšanai.