RIGA COMM 2026 otrā diena: No mākslīgā intelekta līdz digitālajai drošībai

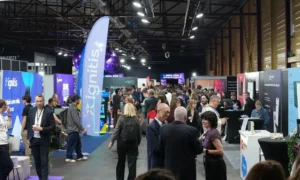
RIGA COMM 2026 divās dienās Ķīpsalā pulcēja tehnoloģiju uzņēmumus, nozares ekspertus un apmeklētājus, kuri vēlējās uzzināt, kā mainās uzņēmējdarbība, finanses, digitālie pakalpojumi. Izstāžu zālē varēja iepazīt jaunus risinājumus, bet uz skatuvēm notika diskusijas par mākslīgo intelektu, finanšu tehnoloģijām un kiberdrošību. Klausoties ekspertos, kļuva skaidrs, ka tehnoloģiju attīstība nav tikai stāsts par arvien gudrākām sistēmām. Tikpat svarīgi ir saprast, kā tās izmantot, kam uzticēties, kā pasargāt sevi un savu uzņēmumu.
FINANŠU PASAULE GATAVOJAS JAUNĀM PRASĪBĀM
Skatuve: Executive Stage
Konference: Fintech Conference
Runātāji: Minna Myllyluoma un Jussi Ertiö

Jussi Ertio, Head of Sales Finland & Baltics | Thomson Reuters
Finanšu tehnoloģiju pasaulē pārmaiņas nenosaka tikai jaunas lietotnes un ātrāki maksājumi. Būtiskas izmaiņas gaida arī uzņēmumu grāmatvedību un ziņošanas kārtību. Viena no tēmām, kurai tika pievērsta uzmanība RIGA COMM, bija Eiropas Savienības iniciatīva ViDA jeb VAT in the Digital Age, kas paredz modernizēt pievienotās vērtības nodokļa sistēmu digitālajā laikmetā.
Viens no svarīgākajiem pārmaiņu virzieniem ir elektroniskās rēķinu aprites un digitālās ziņošanas attīstība. Paredzēts, ka no 2030. gada 1. jūlija tiks ieviestas jaunas prasības attiecībā uz pārrobežu darījumu ziņošanu starp uzņēmumiem.

Thomson Reuters
Tas nozīmē, ka uzņēmumiem būs savlaicīgi jāpielāgo savas sistēmas un procesi, lai jaunajām prasībām atbilstu ne tikai dokumenti, bet arī ikdienas darbs. Šādas izmaiņas var šķist tālas, tomēr uzņēmumiem, kas darbojas vairākās Eiropas valstīs, tām jāsāk gatavoties laikus. Digitālie risinājumi var vienkāršot administratīvos procesus, taču tikai tad, ja tie ir ieviesti pārdomāti un uzņēmums saprot, kādas prasības tam būs jāievēro.
STEIBLKOINI – DIGITĀLA NAUDA AR PRAKTISKU PIELIETOJUMU
Skatuve: Fintech Conference
Diskusija: “Stablecoins in Practice: Payments, Treasury & the MiCA Reality”
Dalībnieki: Alex Novozhenov (Nodu, diskusijas vadītājs), Jakub Wieclaw (Magnetiq Bank), Edgars Kokins (Bolt Money) un Marine Krasovska (Latvijas Banka)

Steiblkoini jeb kriptovalūtas, kuru vērtība piesaistīta kādam fiat aktīvam, piemēram, eiro vai ASV dolāram, arvien biežāk tiek apspriesti ne tikai kā finanšu tirgus jaunums, bet arī kā iespējamais maksājumu un naudas pārvaldības rīks.
Diskusijā uzmanība tika pievērsta tam, kā steiblkoinus var izmantot reālajā uzņēmējdarbībā. Teorētiski tie var nodrošināt ātrākas transakcijas un vienkāršot naudas pārvietošanu starp valstīm. Taču praksē jāvērtē ne tikai darījuma ātrums, bet arī izmaksas, naudas konvertēšanas iespējas un tas, cik viegli digitālos aktīvus iespējams pārvērst tradicionālajā naudā un otrādi.
Ne vienmēr jaunākais risinājums automātiski ir izdevīgākais. Atsevišķos gadījumos tomēr tradicionālie SEPA maksājumi joprojām var būt vienkāršāki un lētāki.


Tāpēc uzņēmumiem jāizvērtē savas vajadzības, nevis jāizvēlas tehnoloģija tikai tāpēc, ka tā ir moderna. Svarīgs aspekts ir arī regulējums. Eiropas Savienības MiCA regula nosaka prasības kriptoaktīvu tirgus dalībniekiem, tomēr steiblkoinus nevajadzētu uztvert kā pilnīgu bankas konta vai noguldījuma aizstājēju. Pirms šādu risinājumu izmantošanas ir jāsaprot iespējamie riski un tas, kādu aizsardzību konkrētais pakalpojums nodrošina. Diskusija parādīja, ka steiblkoinu nākotni nenoteiks tikai tehnoloģija. Tikpat svarīga būs uzticamība, regulējums un spēja pierādīt, ka šie risinājumi sniedz reālu labumu lietotājiem.
KIBERDROŠĪBA SĀKAS AR CILVĒKU
Skatuve: Arrow Stage
Runātājs: Artūrs Filatovs, Datakom kiberdrošības biznesa attīstības vadītājs
Prezentācija: “My Heart Is as Vulnerable as the Infra”

Artūrs Filatovs, Datakom kiberdrošības biznesa attīstības vadītājs
Kiberdrošību bieži uztver kā tehnisku jautājumu – ugunsmūrus, paroles, piekļuves tiesības un aizsardzības sistēmas. Taču Artūra Filatova prezentācija atgādināja, ka aiz katras sistēmas ir cilvēks, kura rīcība var gan stiprināt, gan vājināt drošību. Viņš kiberdrošību salīdzināja ar attiecībām un iemīlēšanos. Šāds salīdzinājums lika paskatīties uz ierasto tēmu no citas puses: cilvēki mēdz uzticēties, ignorēt brīdinājuma signālus un noticēt tam, ko vēlas dzirdēt. Līdzīgi notiek arī digitālajā vidē, kur pārliecinoši noformēta ziņa vai pazīstama cilvēka vārdā nosūtīts lūgums var likt aizmirst piesardzību.

Arī tehniski drošākā sistēma nevar pilnībā pasargāt organizāciju, ja darbinieki neprot atpazīt aizdomīgas situācijas vai neapzinās savas rīcības sekas. Tāpēc kiberdrošība nav tikai IT speciālistu atbildība. Tā ir ikdienas ieradumu, izpratnes un savstarpējas uzticēšanās daļa. Šis salīdzinājums bija labs atgādinājums, ka drošība sākas vēl pirms tehniskā incidenta – brīdī, kad cilvēks izvēlas, vai pārbaudīt saņemto informāciju, vai tomēr rīkoties steigā.
MĀKSLĪGAIS INTELEKTS MAINĀ NE TIKAI TEHNOLOĢIJAS, BET ARĪ CILVĒKU DARBU
Skatuve: Latvian IT Cluster Stage
Diskusija: “MI nemaina tikai tehnoloģijas – tas maina cilvēkus. Vai Latvijas IT nozare tam ir gatava?”
Dalībnieki: Aiga Irmeja (Latvijas IT klastera direktore, diskusijas vadītāja), Artūrs Ernštreits (Visma Enterprise), Justīne Širina (Datorzinību centra Mācību centrs) un Diana Tirzmale (Tet / Backscreen)
-

- Artūrs Ernštreits, Horizon produktu izstrādes vadītājs | Visma Enterprise
-

- Justīne Širina, Mācību centra vadītāja | Datorzinību centrs
-

- Diāna Tirzmale, Backscreen produkta īpašniece | Tet
Mākslīgais intelekts arvien biežāk kļūst par darba ikdienas daļu. Tas palīdz sagatavot tekstus, analizēt informāciju, automatizēt atkārtotus uzdevumus un ātrāk atrast vajadzīgos datus. Taču līdz ar jaunajām iespējām mainās arī prasības darbiniekiem un uzņēmumu vadītājiem. Diskusijā tika runāts ne tikai par to, ko MI spēj paveikt, bet arī par to, vai cilvēki un organizācijas ir gatavi pārmaiņām. Ar rīkiem vien nepietiek, darbiniekiem jāiemācās tos izmantot jēgpilni, izvērtēt rezultātus un saprast, kad tehnoloģijai nevar pilnībā uzticēties.
MI radīts teksts var izskatīties pārliecinošs, tomēr tas automātiski nenozīmē, ka informācija ir pareiza. Tāpēc cilvēka spēja pārbaudīt faktus, izvērtēt kontekstu un uzņemties atbildību kļūst vēl svarīgāka. Uzņēmumiem savukārt jādomā par darbinieku apmācību, datu aizsardzību un skaidriem noteikumiem, kādus rīkus drīkst izmantot un kādu informāciju tajos ievadīt. MI ieviešana nav tikai tehnoloģiska izvēle. Tā ietekmē darba organizāciju, profesionālās prasmes un to, kā cilvēki sadarbojas. Uzņēmumi, kas pārmaiņām gatavosies savlaicīgi, varēs izmantot jaunās iespējas daudz veiksmīgāk nekā tie, kuri tehnoloģiju ieviesīs tikai tāpēc, ka to dara visi pārējie.
DIGITĀLĀ IDENTITĀTE, PĒCKVANTU KRIPTOGRĀFIJA UN MI RADĪTI KRĀPŠANAS RISKI
Skatuve: Executive Stage
Runātājs: Edgars Stafeckis, CEO | TrustLynx
Prezentācija: “E-signing Today, Trust Tomorrow: Is Your Fintech Ready for Wallets, Post-Quantum Crypto and AI-Driven Fraud?”

Edgars Stafeckis, CEO | TrustLynx
Digitālā identitāte un elektroniskie paraksti kļūst arvien nozīmīgāki laikā, kad arvien vairāk darījumu un pakalpojumu pārvietojas tiešsaistē. Taču līdz ar ērtībām rodas arī jautājums, kā nodrošināt, lai digitālajai identitātei un elektroniski parakstītiem dokumentiem varētu uzticēties arī nākotnē?
Edgara Stafecka prezentācijā uzmanība tika pievērsta digitālajiem identitātes makiem, pēckvantu kriptogrāfijai un mākslīgā intelekta izmantošanai krāpniecībā. Digitālie identitātes risinājumi var atvieglot personas datu un apliecinājumu izmantošanu dažādos pakalpojumos, taču tiem jābūt drošiem un uzticamiem. Bet pēckvantu kriptogrāfija saistīta ar nepieciešamību sagatavot digitālās drošības sistēmas nākotnei, kurā kvantu datoru attīstība varētu apdraudēt daļu no pašlaik izmantotajām kriptogrāfijas metodēm. Lai gan šīs pārmaiņas nenozīmē, ka visas pašreizējās sistēmas rīt kļūs nedrošas, organizācijām ir svarīgi laikus izvērtēt savus tehnoloģiskos risinājumus.

Atsevišķs izaicinājums ir mākslīgā intelekta izmantošana krāpniecībā. Ar MI palīdzību iespējams radīt pārliecinošākus viltus ziņojumus, atdarināt cilvēku balsis un izveidot saturu, kas izskatās vai izklausās īsts. Tas sarežģī krāpšanas mēģinājumu atpazīšanu, jo aizdomīgā ziņojuma valoda vai noformējums vairs ne vienmēr būs viegli pamanāms. Tāpēc digitālās uzticamības nodrošināšanai vajadzīgas gan modernas tehnoloģijas, gan pārdomāti drošības procesi un cilvēku izpratne par riskiem. Uzņēmumiem jādomā ne tikai par šodienas vajadzībām, bet arī par to, vai viņu izmantotie risinājumi būs pietiekami droši nākotnē.
TEHNOLOĢIJAS ATTĪSTĀS ĀTRI, BET UZTICĒŠANĀS JĀVEIDO IKDIENĀ
RIGA COMM 2026 parādīja, cik plašs kļuvis tehnoloģiju jautājumu loks. Finanšu nozarē jāgatavojas jaunām prasībām un jāizvērtē digitālo maksājumu risinājumu praktiskā vērtība. Uzņēmumos mākslīgais intelekts maina darba paradumus un prasības darbiniekiem, bet digitālās drošības jomā arvien lielāku nozīmi iegūst gan tehnoloģijas, gan cilvēku rīcība.
Ne katrs jaunais risinājums būs piemērots ikvienam uzņēmumam, un ne katrs MI radītais rezultāts būs uzticams. Tāpēc līdz ar tehnoloģiju ieviešanu jāattīsta arī prasme uzdot jautājumus, pārbaudīt informāciju un saprast iespējamos riskus. Tehnoloģijas var padarīt ikdienu ērtāku, procesus ātrākus un uzņēmumus efektīvākus. Taču uzticēšanos nevar ieprogrammēt vienā sistēmā – tā veidojas no pārdomātiem lēmumiem, drošiem ieradumiem un cilvēku gatavības uzņemties atbildību.


RIGA COMM 2026 ir noslēdzies, taču idejas, jaunie kontakti un tehnoloģiju sniegtās iespējas turpinās attīstīties arī pēc izstādes. Nākamgad atkal tiksimies Ķīpsalā, lai iepazītu jaunākos tehnoloģiju risinājumus, dalītos pieredzē un noskaidrotu, kā inovācijas maina uzņēmējdarbības vidi. Uz tikšanos RIGA COMM 2027!