Bitcoin uzlaušana 9 minūtēs?

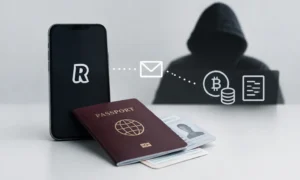
Google paziņojums par iespējamu Bitcoin uzlaušanu deviņās minūtēs izklausās biedējoši, taču realitātē tas joprojām ir tikai teorētisks scenārijs.
9 minūtes
Kad tu veic Bitcoin transakciju, tavs maks to apstiprina ar privāto atslēgu. Šis paraksts atklāj publisko atslēgu, kas nonāk tīklā un gaida apstiprinājumu tā sauktajā mempool (1). Parasti darījuma apstiprināšana aizņem apmēram 10 minūtes.
Problēma slēpjas kriptogrāfijā, publiskā un privātā atslēga ir saistītas ar matemātisku uzdevumu, ko klasiskie datori nespēj atrisināt. Taču pietiekami jaudīgs kvantu dators, izmantojot Šora algoritmu (2), teorētiski varētu to izdarīt.
Google aprakstītais scenārijs paredz, ka: kvantu dators jau iepriekš sagatavo lielāko daļu aprēķinu tiklīdz publiskā atslēga parādās mempool un atlikusī daļa tiek izrēķināta ~9 minūtēs. Tas nozīmē, ka uzbrucējam būtu iespēja pārtvert līdzekļus pirms darījuma apstiprināšanas.
Reālais risks šobrīd
Svarīgi, šāds kvantu dators vēl nepastāv. Pašlaik pieejamajiem kvantu procesoriem ir aptuveni 1000 kubitu (3), kamēr šādam uzbrukumam būtu nepieciešami līdz pat 500 000.
Taču teorētiskais modelis jau rada bažas, jo tas atklāj potenciālu ievainojamību pašā sistēmas pamatā.
Lielāka problēma nekā “9 minūšu uzbrukums”
Vēl nopietnāks risks attiecas uz jau esošiem makiem. Aptuveni 6,9 miljoni Bitcoin (ap trešdaļu no visa piedāvājuma) atrodas adresēs, kur publiskā atslēga jau ir atklāta.
Tas notiek, ja:
- izmantoti vecie adreses formāti
- viena un tā pati adrese izmantota vairākkārt
Šādos gadījumos uzbrucējam nav jāsteidzas, viņš var teorētiski uzlauzt šos makus jebkurā laikā, bez laika ierobežojuma.
Vai tīkls sabruks?
Nē. Bitcoin tīkls turpinās darboties. Tā ieguves mehānisms balstās uz SHA-256, ko kvantu datori šobrīd nevar būtiski izmainīt. Taču problēma ir citur, ja kļūst iespējams iegūt privātās atslēgas no publiskajām, sabrūk pats īpašumtiesību princips, uz kura balstās Bitcoin vērtība.
Vienīgais risinājums
Ilgtermiņā risinājums ir pāreja uz postkvantu kriptogrāfiju. Ethereum šai pārejai gatavojas jau vairākus gadus, kamēr Bitcoin kopiena vēl tikai sāk diskutēt par iespējamiem risinājumiem.
“9 minūšu uzlaušana” nav tūlītējs drauds, bet tā ir skaidra zīme, ka laiks pielāgoties jaunajai realitātei sāk izsīkt. Ja kvantu tehnoloģijas turpinās attīstīties šādā tempā, jautājums vairs nav “vai”, bet “kad”.
(1) Mempool (saīsinājums no memory pool ) ir blokķēdes tīkla nodes pagaidu uzglabāšanas vieta, sava veida “uzgaidāmā telpa” visiem veiktajiem, bet vēl neapstiprinātajiem darījumiem
(2) Šora algoritms ir 1994. gadā amerikāņu matemātiķa Pītera Šora izstrādāts kvantu algoritms, kas paredzēts liela skaitļa sadalīšanai pirmskaitļu reizinātājos . Tas ir viens no nozīmīgākajiem kvantu skaitļošanas atklājumiem, jo spēj veikt faktorizāciju polinomiālā laikā (\(O((\log N)^3)\)), kamēr labākie zināmie klasiskie algoritmi to spēj tikai sub-eksponenciālā laikā.
(3) Kubiti ir kvantu informācijas pamatvienība, līdzīgi kā biti (0 vai 1) tradicionālajos datoros. Atšķirībā no parasta bita, kubits pateicoties kvantu fizikas principiem (superpozīcijai), var atrasties abos stāvokļos vienlaicīgi.